# Descripción General del Satélite AWS
El Satélite AWS de CMDB-360 proporciona visibilidad sobre los recursos en la nube aprovisionados dentro de una cuenta de Amazon Web Services (AWS). Los listados de descubrimiento de recursos en la nube aprovisionados se envían de forma segura a la Estación Base de CMDB-360 de manera regular, para ayudar en la gestión de los activos en la nube del cliente.
No se accede ni se almacena en la base de datos de la Estación Base de CMDB-360 ninguna aplicación ni dato sensible proveniente de los activos descubiertos…Solo se registran el listado (roster) y los metadatos de la nube de los recursos en la nube descubiertos. Los usuarios de CMDB-360 (con los permisos adecuados) pueden obtener detalles actualizados de metadatos sobre un recurso en la nube a través del portal de CMDB-360, donde la información se transmite en tiempo real desde el Satélite hacia la Estación Base y se visualiza bajo demanda.
El Satélite AWS solo requiere permisos de solo lectura para recopilar todos los detalles de CMDB necesarios dentro de una cuenta. Puede permitir la política predeterminada para leer todos los objetos descritos en la sección de “Recursos Administrados” a continuación, o bien puede personalizar las políticas según las especificaciones de sus clientes. Por ejemplo, puede otorgar acceso de solo lectura únicamente a ciertos recursos de cómputo y nada más; todo esto es configurable.
# Funciones Principales:
El Satélite AWS realiza tres funciones principales:
- Descubre varios recursos en la nube dentro de la cuenta de AWS y envía regularmente detalles no sensibles de los recursos a la Estación Base de CMDB-360 para la gestión de activos.
- Recopila y almacena en una base de datos local las métricas de recursos de AWS provenientes del servicio AWS Metrics durante un período de un año. Estas métricas pueden mostrarse en gráficos y diagramas de la Estación Base de CMDB-360 bajo demanda (Q4-2026).
- Proporciona a la Estación Base de CMDB-360 acceso bajo demanda a la información de los activos sin almacenar información sensible fuera de la cuenta de AWS.
# Recursos Administrados
The following cloud resource object types are accessed:
-
EC2 - Elastic Compute Cloud
-
Volúmenes EBS
-
VNICs
-
Backups de cómputo / snapshots de EBS
-
Amazon Machine Images (AMIs)
-
-
Bases de Datos
- Servicio de base de datos AWS RDS (Q3-2026)
- AWS DynamoDB (Q4-2026)
- AWS DocumentDB (Q4-2026)
-
Redes
- Virtual Private Cloud (VPC)
- Elastic Load Balancers (ELB)
-
AWS Config (historial de configuración)
-
AWS Cloud Trail (registro de eventos / auditoría)
-
AWS Secrets Manager (usado con CMDB Vault y automatización)
-
Panel de métricas de salud (Q3-2026)
-
Métricas (cómputo, red, balanceadores de carga)
-
Costos y uso
-
AWS Backup
-
AWS Certificate Manager (ACM) (Q2-2026)
-
AWS Security Hub (Q4-2026)
-
AWS Route 53 (DNS) (Q4-2026)
Important
Tenga en cuenta que puede deshabilitar el descubrimiento y el acceso a la mayoría de los objetos de recursos en la nube desde el programador de Satellite. También puede deshabilitar la capacidad de acceder a detalles adicionales sobre un recurso en la nube deshabilitando el websocket de comunicación del canal según sea necesario.
# Despliegue / Instalación
El Satellite de AWS puede instalarse o desplegarse de varias maneras:
# 1) Desde el AWS Marketplace como una “appliance en la nube”
Nuestra appliance en AWS Marketplace ha sido validada por AWS y se mantiene en el catálogo de AWS Marketplace (imagen de máquina “AMI”). Este es el método de despliegue preferido debido a su simplicidad. Simplemente inicie sesión en su cuenta de AWS y navegue hasta AWS Marketplace. Puede buscar “CMDB-360” (o buscar el ID de producto prod-yzlm5jqwy4mci).
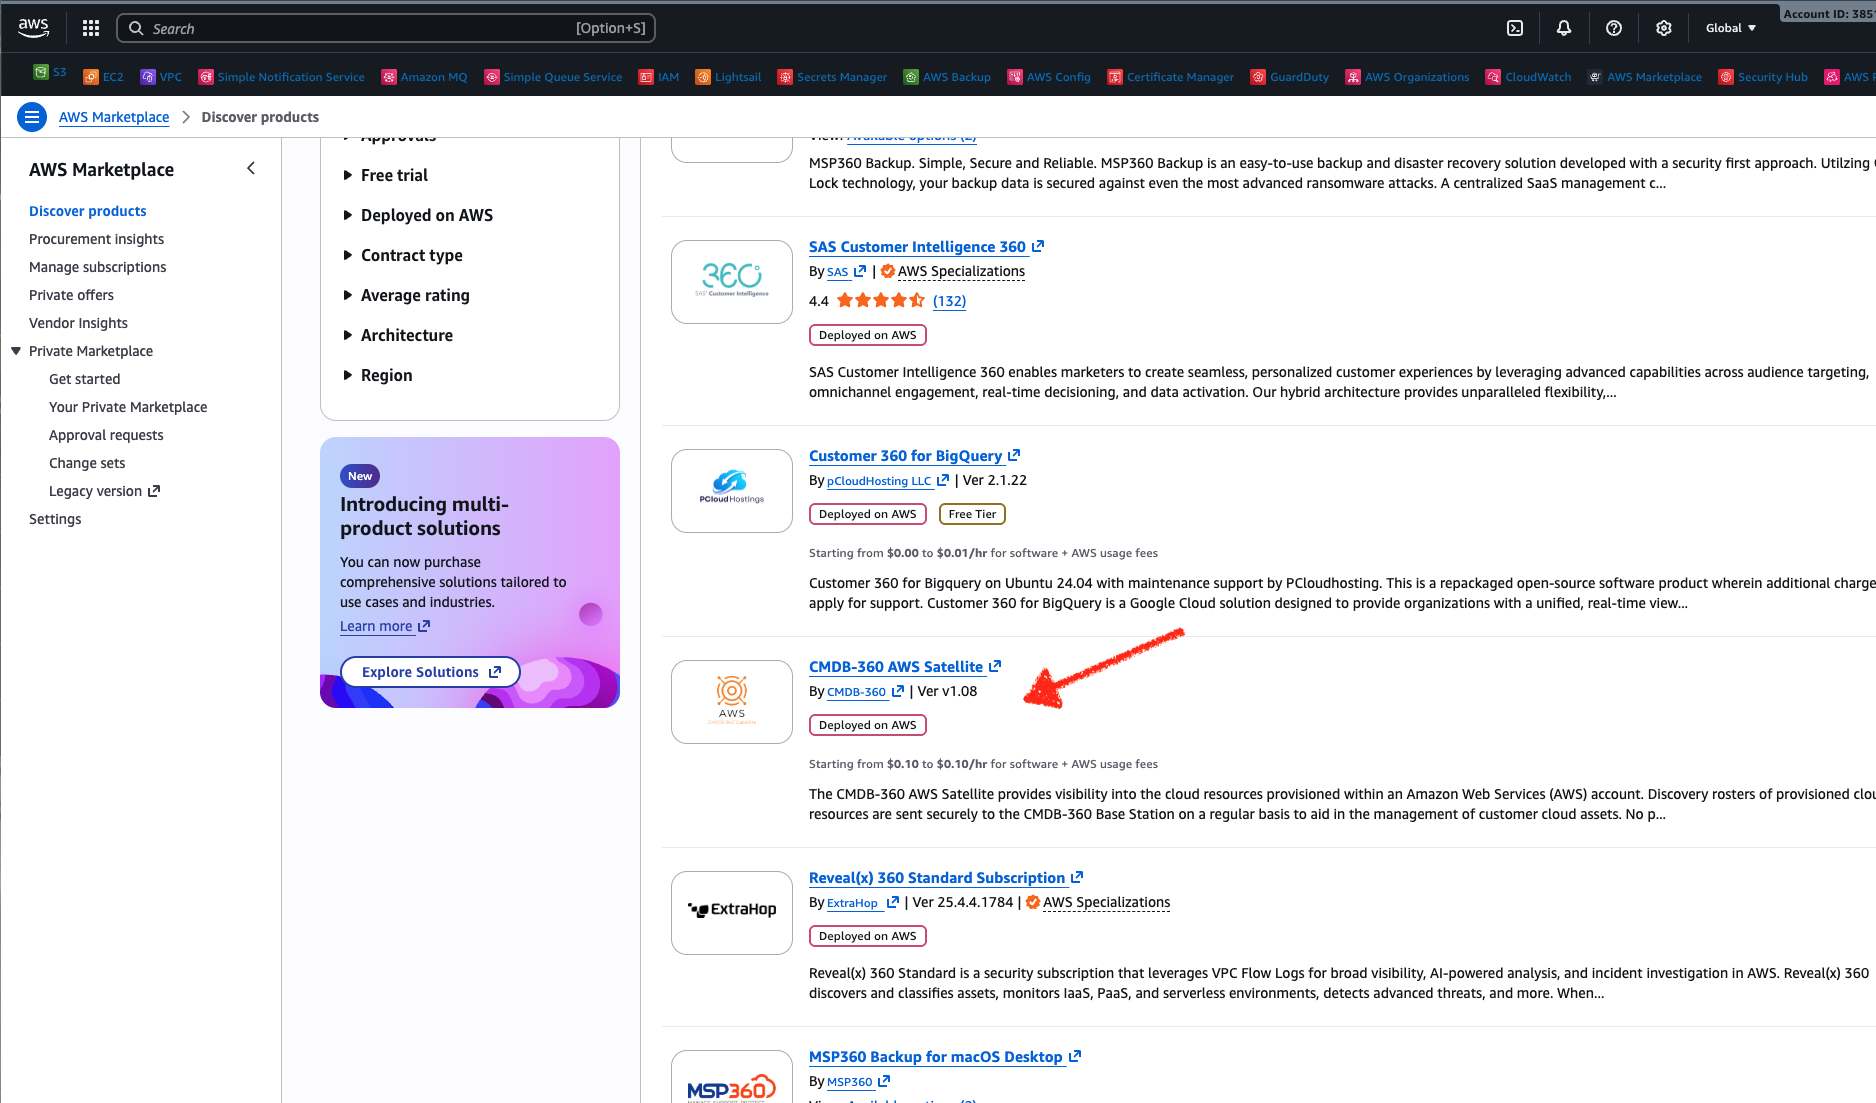
La appliance de AWS Marketplace implementa una Amazon Machine Image (“AMI”) como una máquina virtual Ubuntu 22.04 ARM (aarch64) con el software AWS Satellite y todas las herramientas asociadas preinstaladas. Durante el despliegue, usted selecciona la región deseada dentro de su cuenta. Una vez desplegada, simplemente configure el satellite en su cuenta como se describe en las secciones siguientes.
Todas las actualizaciones del AWS Satellite se entregarán mediante el mecanismo interno de actualización del satellite (utilizado por todos los satellites), aunque también puede usar el catálogo de AWS Marketplace para desplegar versiones actualizadas (pero tendrá que volver a configurarlo).
# 2) Mediante el Despliegue de un Contenedor Docker desde CMDB-360 LaunchPad
CMDB-360 LaunchPad es un software que se ejecuta en una máquina virtual o servidor dedicado, que le permite desplegar o “iniciar” satélites CMDB-360. Puede lanzar cualquier número de satélites diferentes desde el mismo LaunchPad (según la disponibilidad de cómputo y memoria).
LaunchPad utiliza tecnología de contenedores Docker para permitirle ejecutar cualquier imagen de contenedor de satélite (disponible en DockerHub). Para integrar el servidor Docker con la interfaz gráfica de usuario de CMDB-360 Base Station, hemos creado un software de gestión propietario que se ejecuta en su servidor LaunchPad y que integra automáticamente los sistemas, proporcionando una experiencia simple y fluida para desplegar satélites.
Para obtener más información sobre el despliegue del AWS Satellite en LaunchPad, consulte:
https://www.cmdb360.com/docs/?uri=LaunchPad/Overview/Overview.html
# 3) Mediante la instalación de una imagen Docker desde DockerHub
Si tiene una instancia de cómputo con Docker instalado, también puede descargar la imagen pública de Docker y ejecutar el AWS Satellite como lo haría con cualquier otra imagen pública de Docker. Simplemente ejecute el comando de Docker pull proporcionado y luego inicie la instancia.
Todas las actualizaciones del AWS Satellite se entregarán mediante el mecanismo interno de actualización del satellite (utilizado por todos los satellites), aunque también puede usar Docker para obtener la versión más reciente (pero tendrá que volver a configurarlo).
Para obtener más información sobre la instalación del AWS Satellite (o cualquier Satellite) en un host Docker, consulte:
https://www.cmdb360.com/docs/?uri=Docker/Satellites/Install.html
# 4) Mediante la ejecución del instalador en cualquier instancia de cómputo (en AWS u otra plataforma)
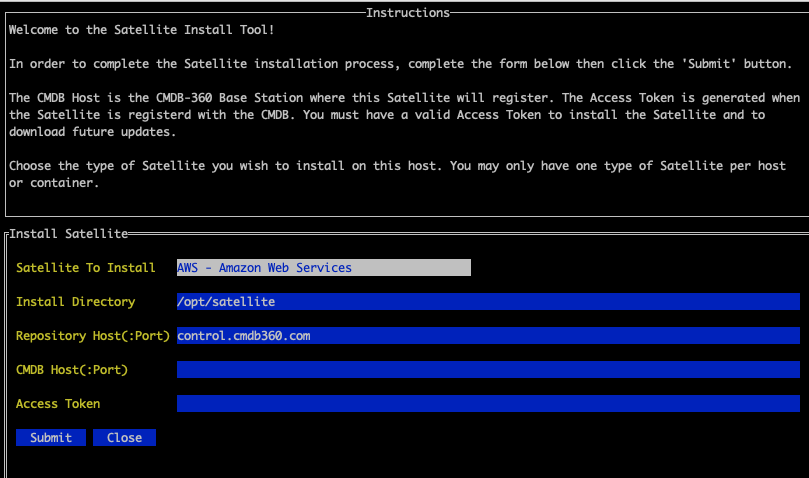
Puede aprovisionar cualquier instancia de cómputo Linux que ejecute Oracle Linux 9+ o Ubuntu 22.04+ en arquitectura ARM o x86_64 e instalar el software AWS Satellite utilizando la utilidad gráfica Installer o la utilidad no interactiva AutoInstaller (para scripts). La instancia de cómputo aprovisionada debe contar con al menos 1 CPU y 4 GB de RAM, junto con al menos 20 GB de almacenamiento en disco.
Tenga en cuenta que si instala software adicional (como herramientas de seguridad), debe asignar al menos los recursos mínimos requeridos al satellite para un rendimiento óptimo.
Puede obtener un enlace al Installer o AutoInstaller actual (y a la documentación) desde su portal CMDB-360 en la pantalla de detalles del AWS Satellite desplegado.
Note
Las utilidades Installer/AutoInstaller también realizan la configuración descrita en la siguiente sección, por lo que puede omitir ese paso.
# Notas adicionales sobre el despliegue
CMDB-360 recomienda que el AWS Satellite se implemente y resida dentro de la cuenta de AWS del cliente objetivo, con el fin de mantener todos los datos sensibles dentro de la cuenta en la nube del cliente. Sin embargo, también puede instalarlo en otra ubicación (como su centro de datos corporativo). Existen algunas limitaciones para este tipo de implementación.
# Configuración
El AWS Satellite tiene un proceso de configuración de 2 pasos. Primero, como con cualquier satellite, debe configurar el AWS Satellite para que se comunique con el CMDB-360 Base Station desplegado para su empresa. En segundo lugar, debe configurar el AWS Satellite para que se comunique con el servicio AWS REST API con el fin de consultar la cuenta de AWS para obtener detalles de los recursos en la nube.
# 1) Conexión a Base Station
Todos los satellites se conectan a su respectivo CMDB-360 Base Station mediante los valores de URL y Token definidos en el archivo de configuración cifrado config.yml ubicado en el directorio base de configuración del satellite (/opt/satellite/etc por defecto). Este archivo de configuración es administrado por la utilidad AdminTool, que se encuentra en la raíz del directorio de instalación del satellite (/opt/satellite por defecto).
Por favor, consulte: https://www.cmdb360.com/docs/?uri=Satellites/Connection.html para obtener instrucciones sobre cómo configurar el AWS Satellite con su respectiva Base Station.
Note
Las utilidades Installer/AutoInstaller realizan este paso de configuración como parte del proceso de instalación, por lo que puede omitir este paso.
# 2) Configuración de la API REST de AWS
El acceso a los recursos en la nube dentro de la cuenta se obtiene mediante un usuario de servicio autorizado que realiza llamadas a los endpoints públicos de la API REST de AWS. Para otorgar credenciales que permitan consultar la API REST de AWS en nombre de la cuenta, cree un usuario con los permisos adecuados como se describe a continuación:
https://www.cmdb360.com/docs/?uri=AWS-satellite/Configure/ConfigureUsingConsole.html
# Políticas requeridas
Por defecto, el AWS Satellite está diseñado para recibir acceso de solo lectura a la cuenta de AWS, de modo que pueda descubrir correctamente todos los recursos principales en la nube dentro de la cuenta. El AWS Satellite recorre de forma recursiva los distintos servicios y descubre los recursos en la nube, luego informa únicamente los detalles clave (sin información sensible) a la CMDB-360 Base Station; este proceso se denomina “descubrimiento de activos”.
El permiso requerido para permitir esta capacidad completa de descubrimiento es ReadOnlyAccess, como se describe en la siguiente documentación:
https://www.cmdb360.com/docs/?uri=AWS-satellite/Configure/ConfigureUsingConsole.html
Puede optar por permitir que el AWS Satellite tenga acceso únicamente a ciertos aspectos de la cuenta. Esto puede hacerse creando y configurando una política específica que se asignará al usuario de servicio de CMDB.
# Firewall Configuration
El AWS Satellite (como cualquier satellite) debe poder conectarse OUTBOUND a su respectiva CMDB-360 Base Station y enviar tráfico HTTPS. Esto normalmente se configura en el puerto TCP 443 (esto puede variar según la configuración de su CMDB-360 Base Station). Su CMDB-360 Base Station puede requerir incluir en la lista blanca la dirección IP saliente (externa, lado WAN) del AWS Satellite (opcional).
No se requieren puertos de firewall entrantes abiertos para el AWS Satellite; sin embargo, tenga en cuenta que si planea conectarse por SSH a la máquina virtual donde se ejecuta el satellite, necesitará acceso (lo cual normalmente se concede en AWS como el usuario “ubuntu” mediante intercambio de claves).
# Reglas de firewall de entrada
Ninguna requerida (CMDB-360 ni ningún otro sistema se conecta AL AWS Satellite en ningún momento).
# Reglas de firewall de salida
HTTPS a través del puerto TCP 443 (puede variar según la configuración de la CMDB-360 Base Station).
Solo hay 2 destinos a los que su AWS Satellite se conectará de forma saliente: el servidor de actualización (“control”) (normalmente control.cmdb360.com:443) y su CMDB-360 Base Station (normalmente suempresa.cmdb360.com:443).
# Detalles clave sobre los recursos gestionados
# EC2 - Elastic Compute Cloud
Los recursos de cómputo EC2 aprovisionados se detectan en su cuenta.
# Descubrimiento de cómputo EC2
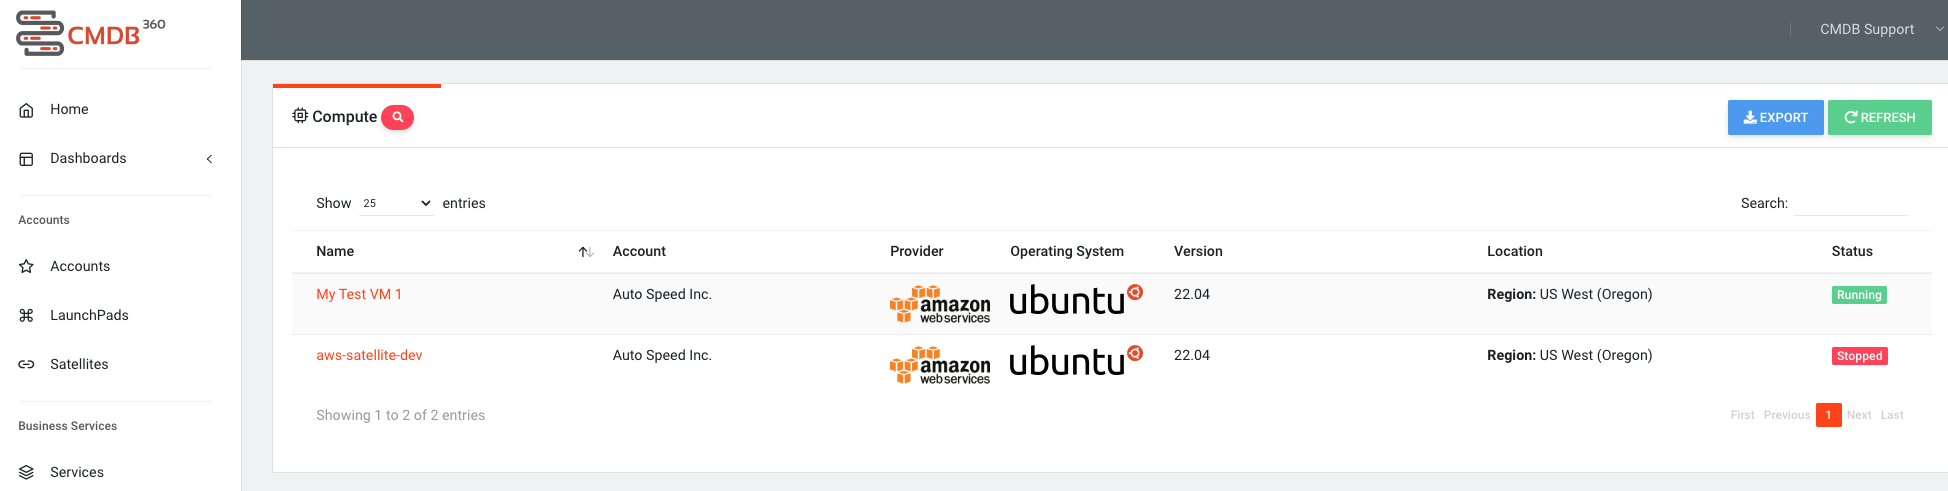
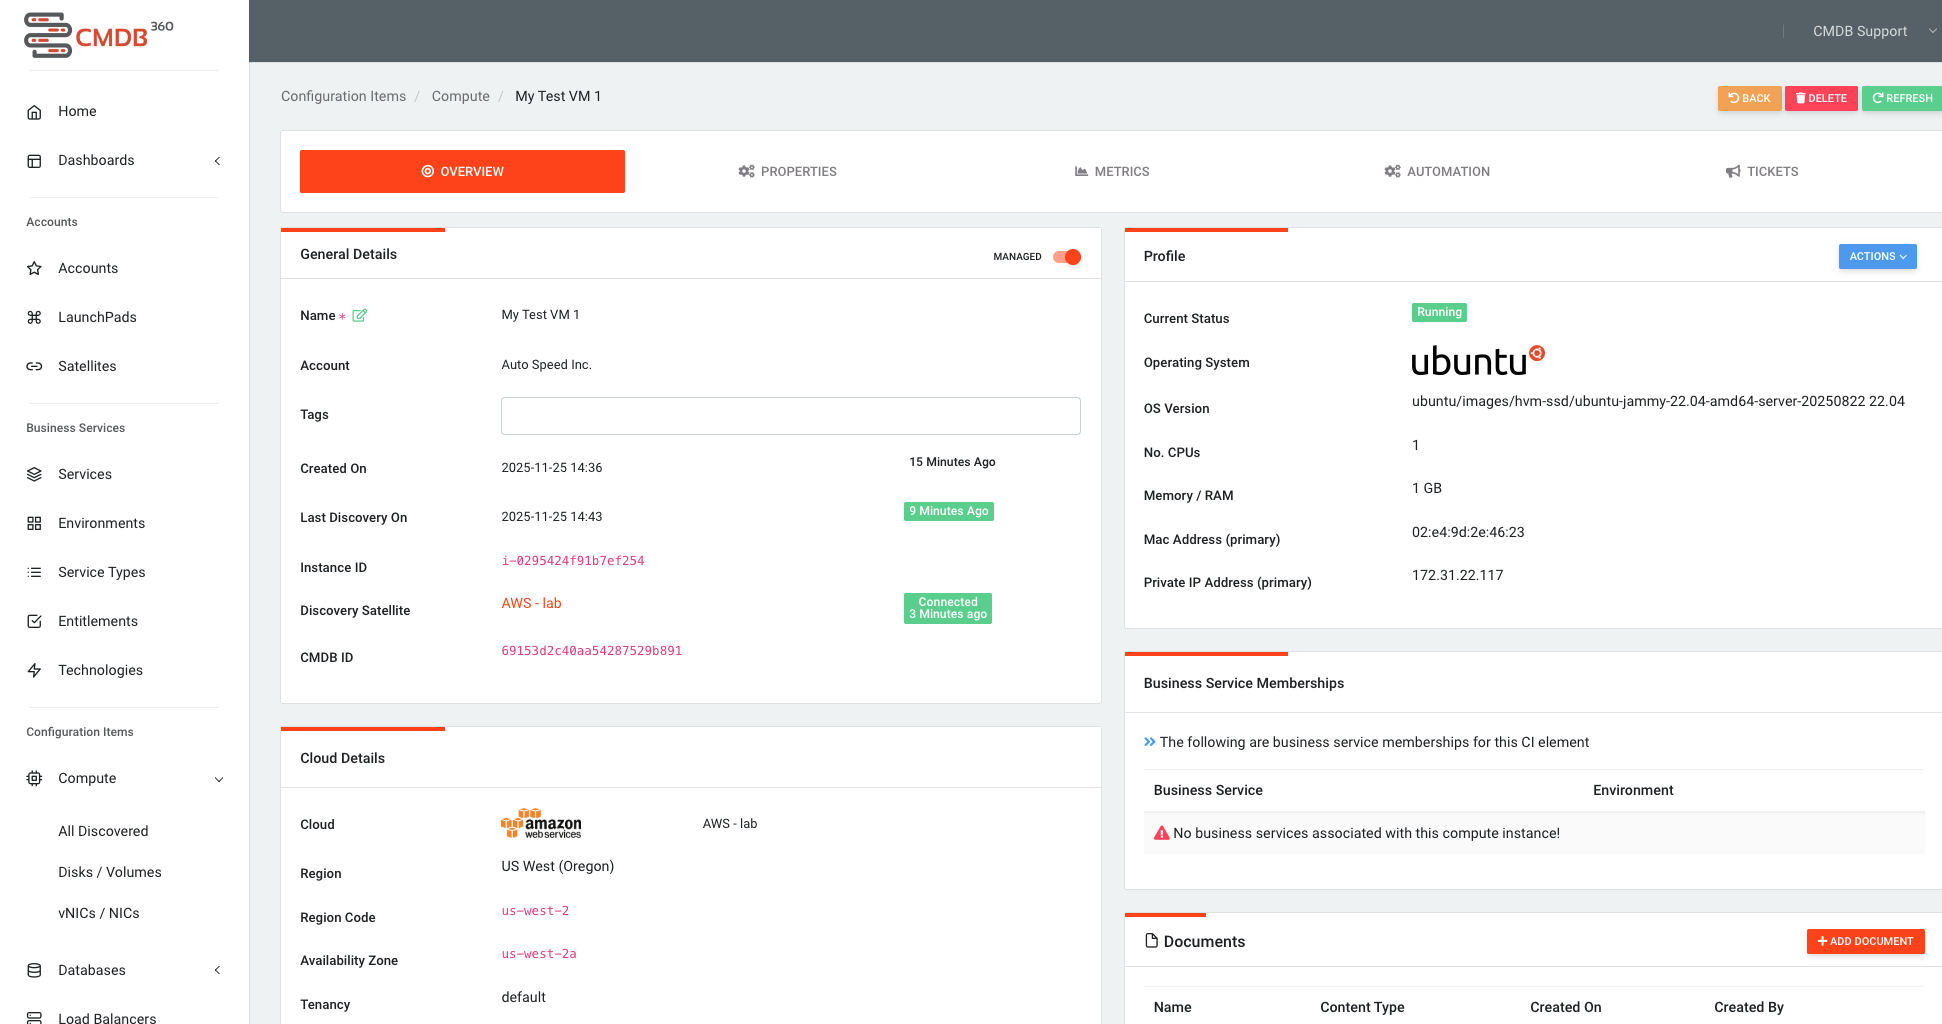
El módulo ComputeDiscovery del AWS Satellite descubre de forma periódica los recursos de cómputo EC2 aprovisionados (cada hora por defecto, aunque puede configurarse). Los recursos de cómputo EC2 se descubren en cada región suscrita. Los detalles del descubrimiento se envían a la CMDB-360 Base Station y se utilizan para gestionar el activo en la nube.
# Datos Discubiertos
Los detalles del descubrimiento incluyen lo siguiente:
-
ID de instancia (identificador único del recurso de AWS)
-
nombre (puede excluirse mediante configuración),
-
estado operativo actual
-
detalles del sistema operativo, incluyendo la plataforma y la versión del SO
-
fecha y hora original de aprovisionamiento
-
especificaciones del recurso, como CPU, disco y memoria RAM disponible
-
dirección IP y dirección MAC de la interfaz principal
-
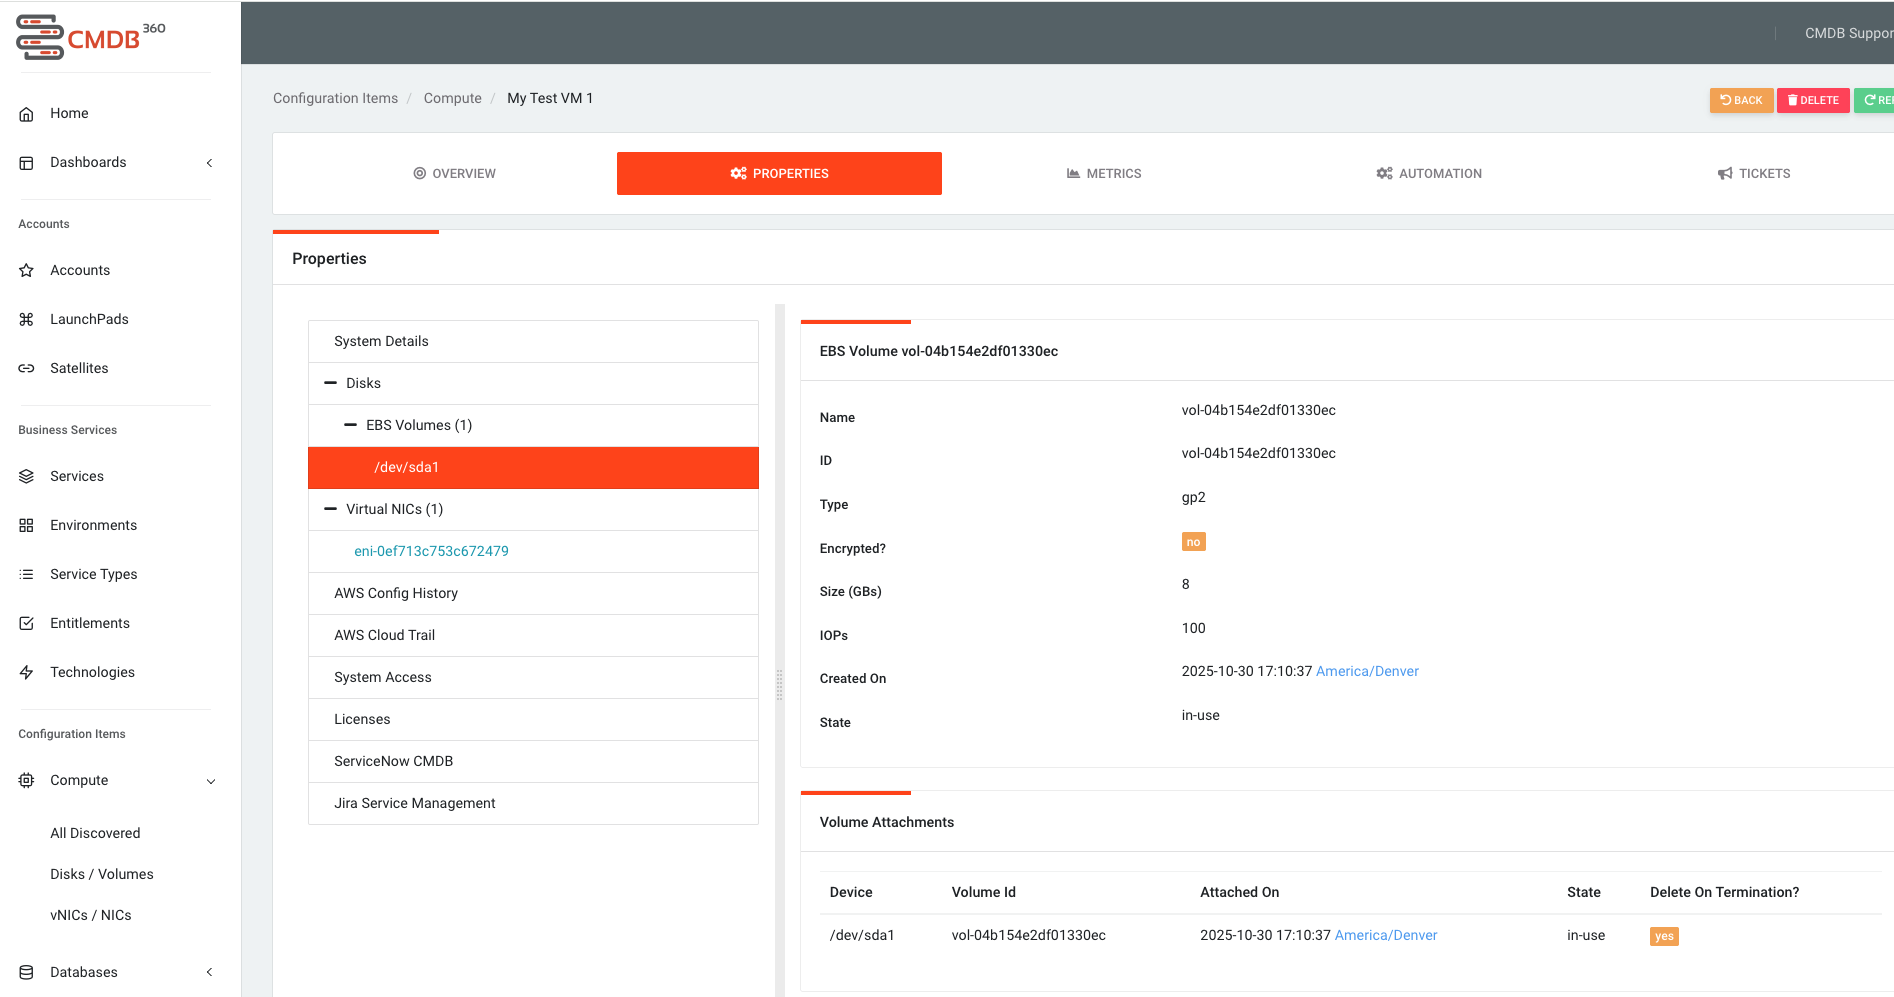
propiedades adicionales como número de discos, redes virtuales
-
historial de eventos de CloudTrail del recurso
-
historial de cambios de configuración del recurso
Note
El AWS Satellite descubre los recursos de cómputo EC2 utilizando acceso programático a la API de EC2, como se describe en:
https://docs.aws.amazon.com/ec2/latest/devguide/ec2-api-intro.html
# Resumen de métricas de cómputo
Las métricas se capturan desde el servicio AWS CloudWatch tanto de forma “bajo demanda” (donde se realiza una llamada a la API de AWS) para cualquier métrica disponible de los últimos 90 días, como en forma de “resumen” para métricas de hasta un año (Q2-2026).
Las métricas pueden tabularse usando intervalos de 10 minutos, 1 hora y 1 día, y pueden calcularse como promedio, mínimo o máximo. Los rangos de fecha están disponibles para los últimos 90 días.
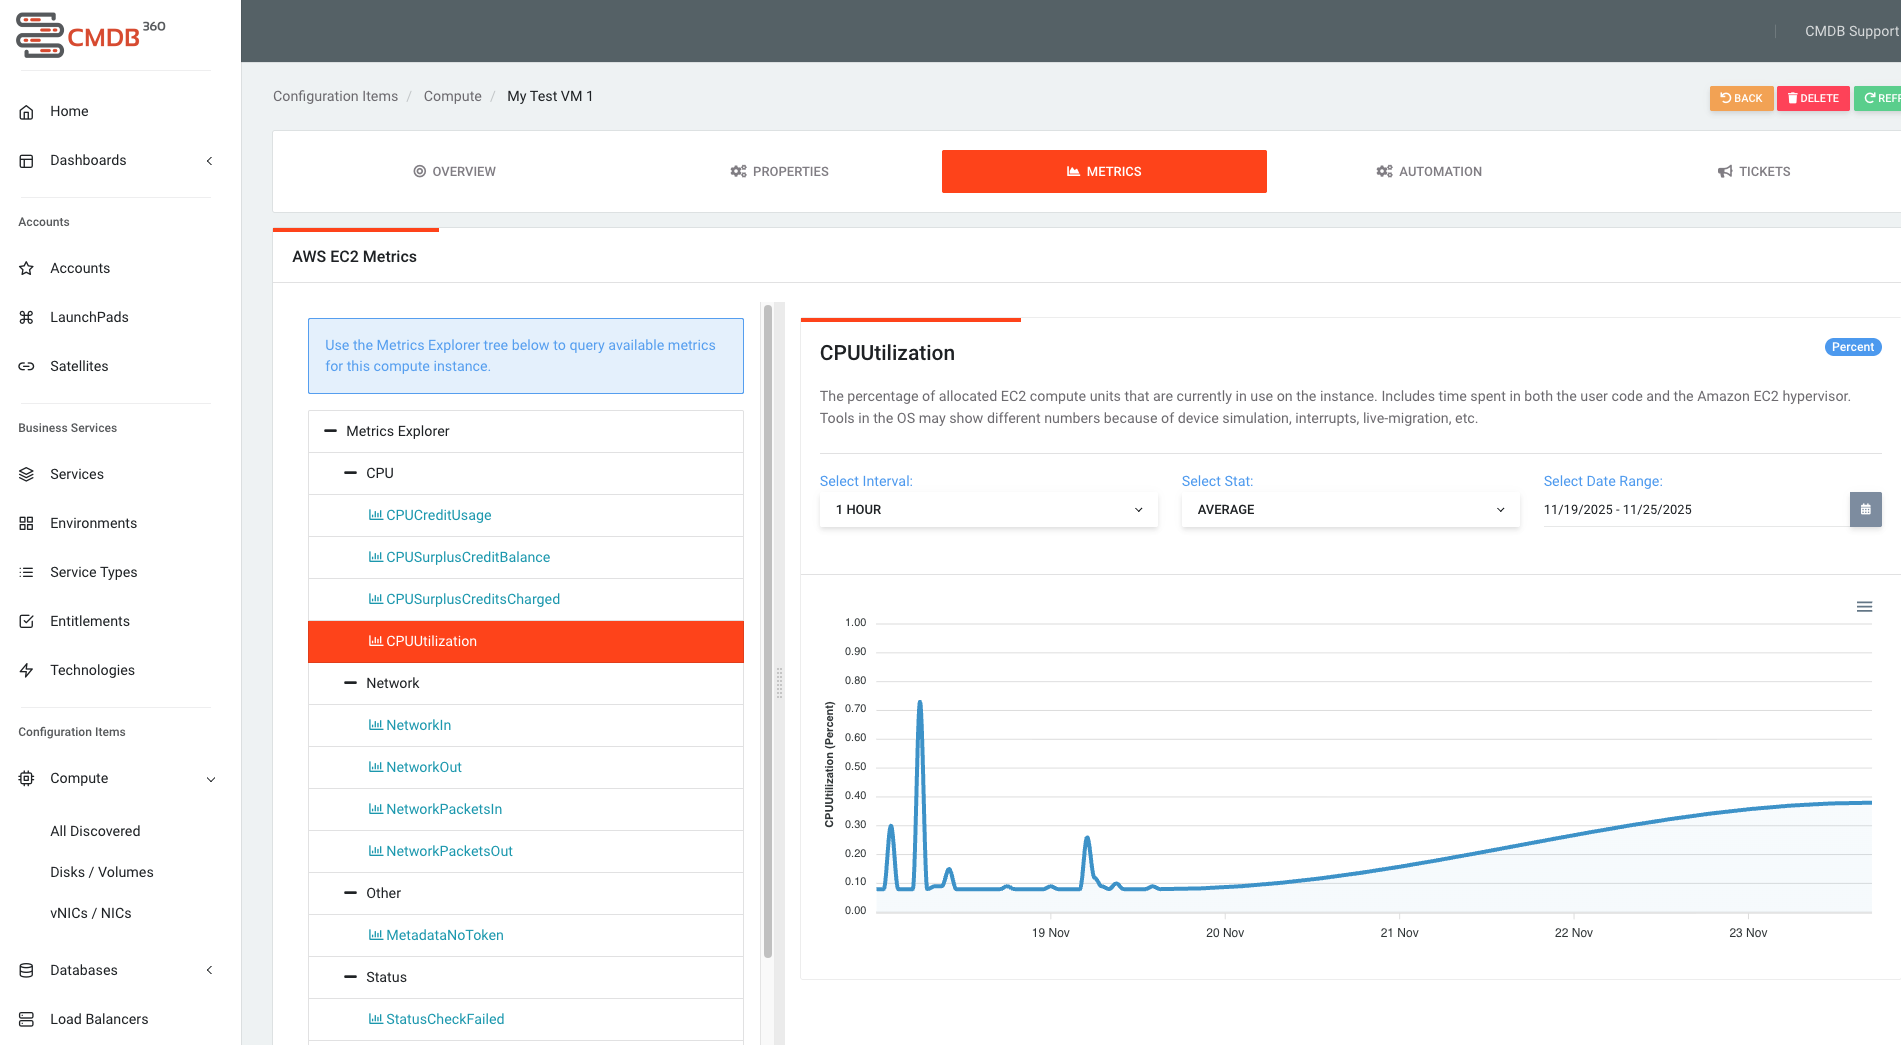
Las métricas incluyen:
- CPU/Carga
- Porcentaje de utilización de CPU (%)
- Uso de créditos de CPU
- Saldo de créditos de CPU excedentes
- Créditos de CPU excedentes cobrados
- Red
- Bytes de red entrantes
- Bytes de red salientes
- Paquetes de red entrantes
- Paquetes de red salientes
- Estado
- Conteo de fallos en comprobaciones de estado
- Fallo de comprobación de estado de la instancia
# Redes
Los módulos NetworkDiscovery y LoadBalancerDiscovery del AWS Satellite descubren de forma periódica los recursos aprovisionados de AWS Virtual Private Cloud (VPC) y Elastic Load Balancer (ELB) (cada hora por defecto, aunque puede configurarse). Los detalles del descubrimiento se envían a la CMDB-360 Base Station y se utilizan para gestionar los activos en la nube.
# Virtual Private Cloud (VPC)
Los recursos de AWS Virtual Private Cloud (VPC) se descubren de forma periódica (cada hora por defecto, aunque puede configurarse). Los recursos de VPC se detectan en cada región suscrita. Los detalles del descubrimiento se envían a la CMDB-360 Base Station y se utilizan para gestionar el activo en la nube.
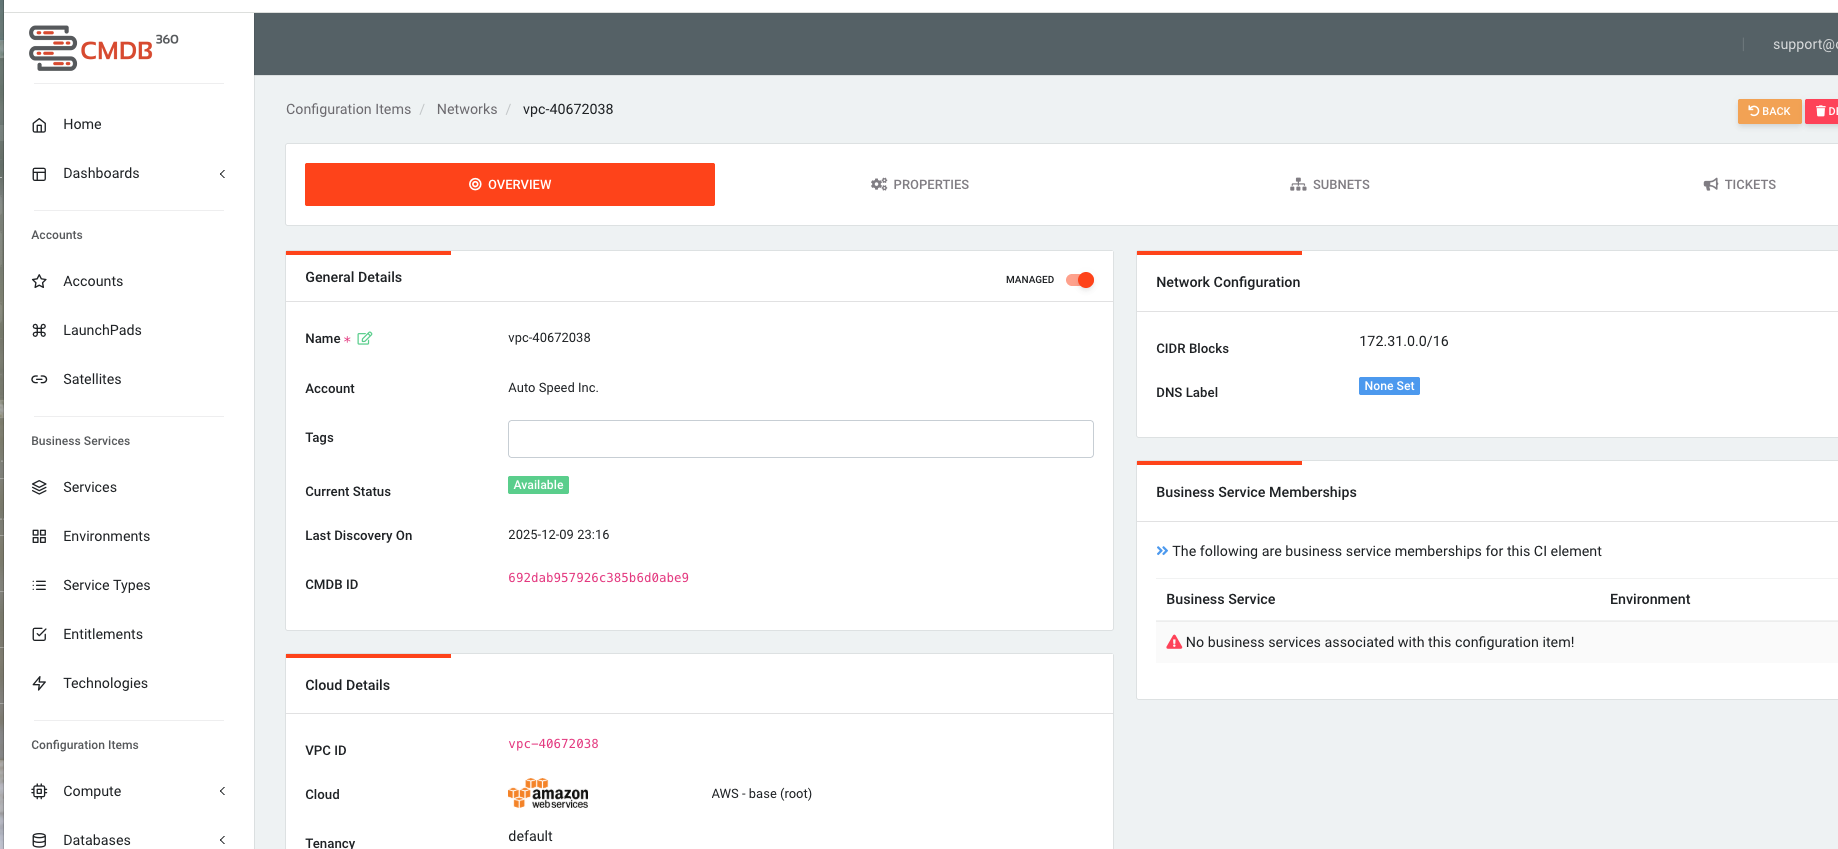
Las propiedades descubiertas incluyen las subredes aprovisionadas y las tablas de rutas (ver captura de pantalla a continuación):
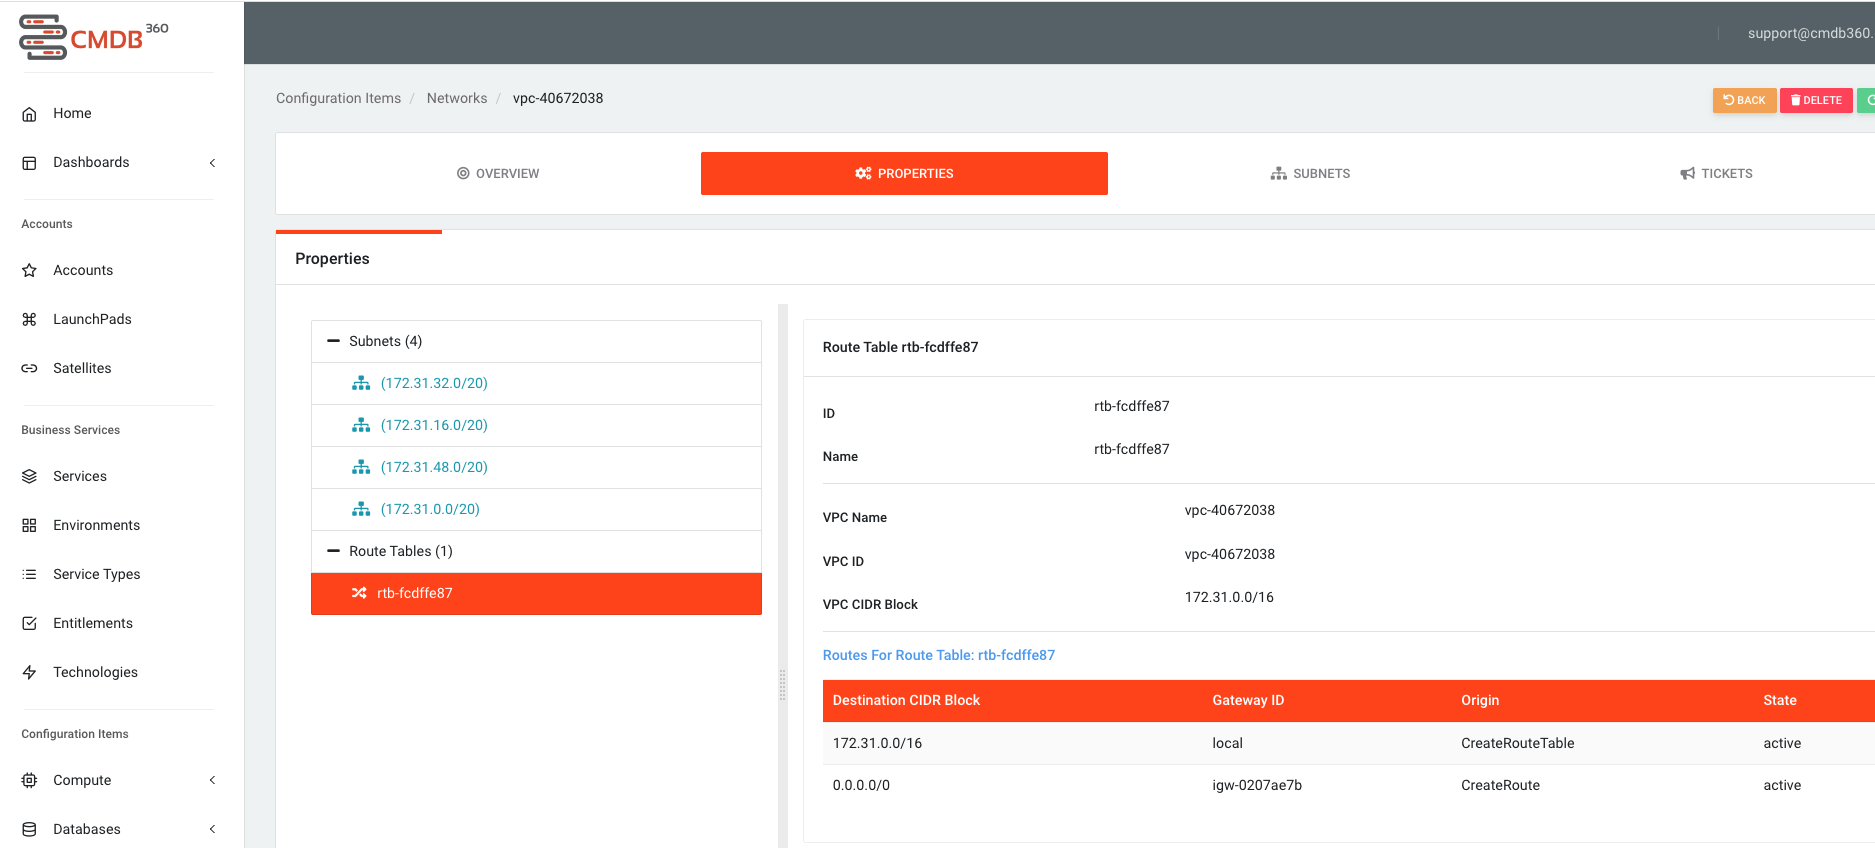
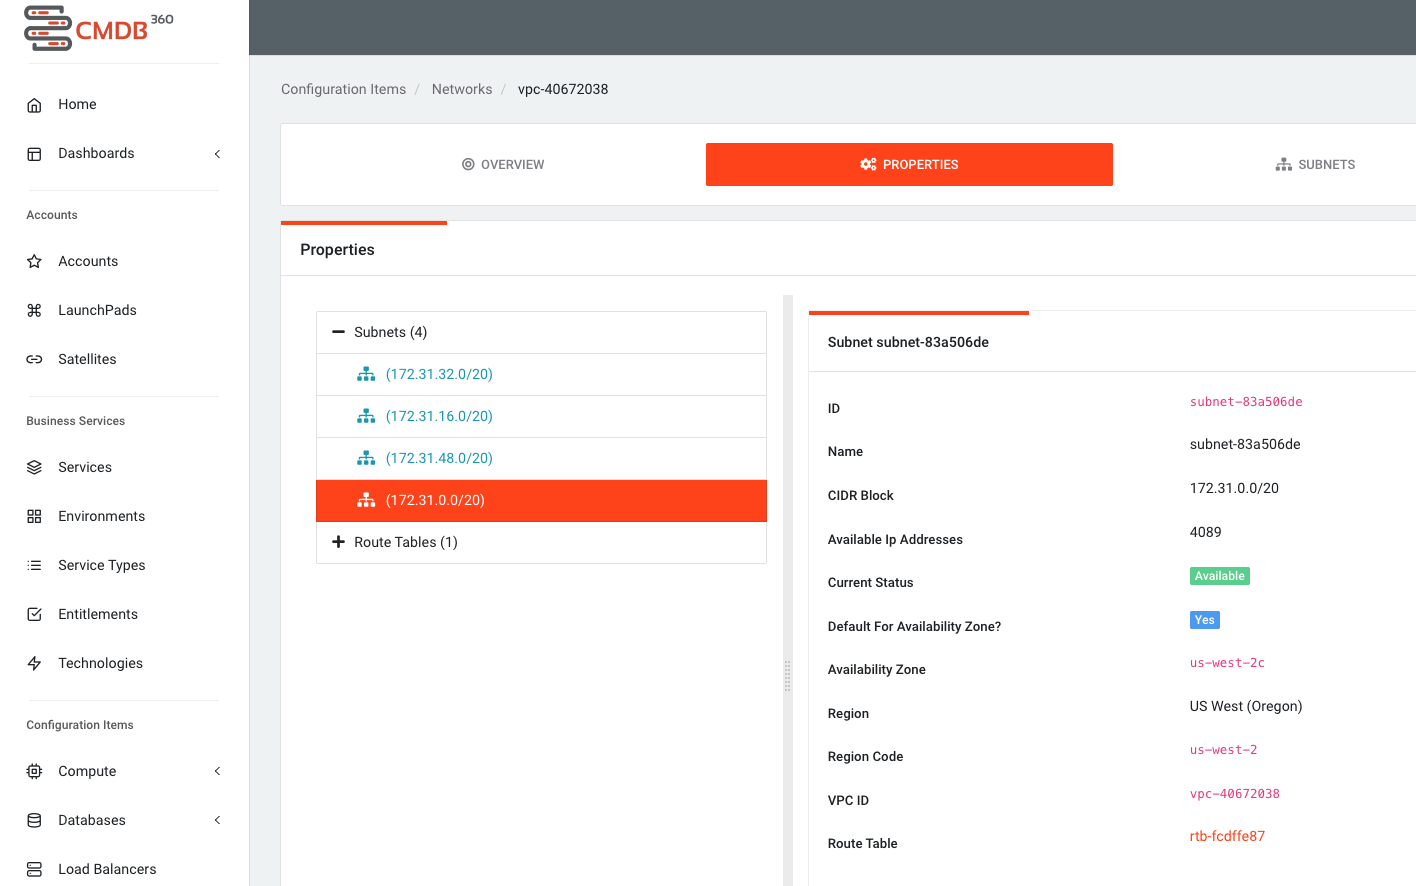
CMDB-360 también incluye una función integrada de gestión de direcciones IP (IPAM) que le permite consultar los bloques CIDR ya aprovisionados en la VPC, junto con cualquier rango de bloques CIDR disponibles que pueda aprovisionar.
# Datos descubiertos
Los detalles del descubrimiento incluyen lo siguiente:
- ID del recurso (identificador único del recurso de AWS)
- nombre (puede excluirse mediante configuración),
- fecha y hora original de aprovisionamiento
- subredes
- tablas de rutas
- tablas de rutas
- etiqueta DNS
- estado actual (disponible, no disponible)
# Balanceadores de carga elásticos (ELB)
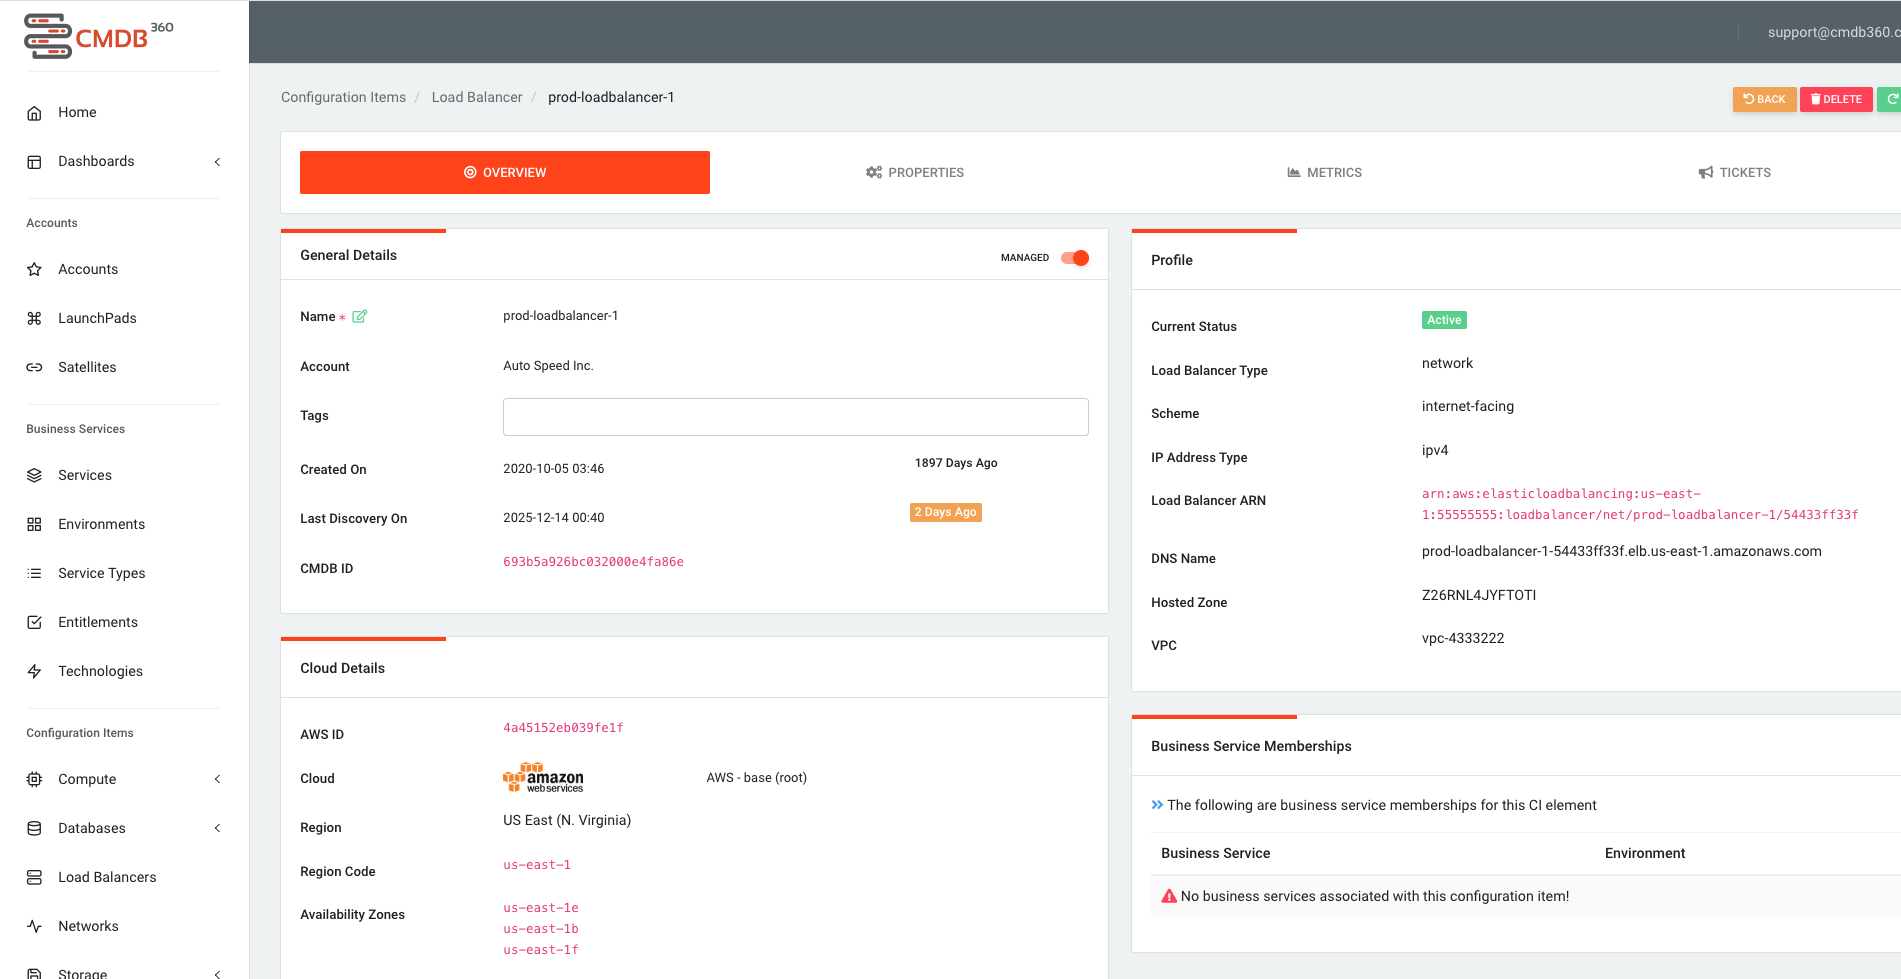
Los recursos de AWS Elastic Load Balancer (ELB) se descubren de forma periódica (cada hora por defecto, aunque puede configurarse). Los recursos ELB se detectan en cada región suscrita. Los detalles del descubrimiento se envían a la CMDB-360 Base Station y se utilizan para gestionar el activo en la nube. Se descubren todos los tipos de ELB disponibles, incluyendo Application Load Balancers (capa 7, HTTP/HTTPS), Network Load Balancers (capa 4, TCP/UDP/TLS) y Gateway Load Balancers (capa 3).
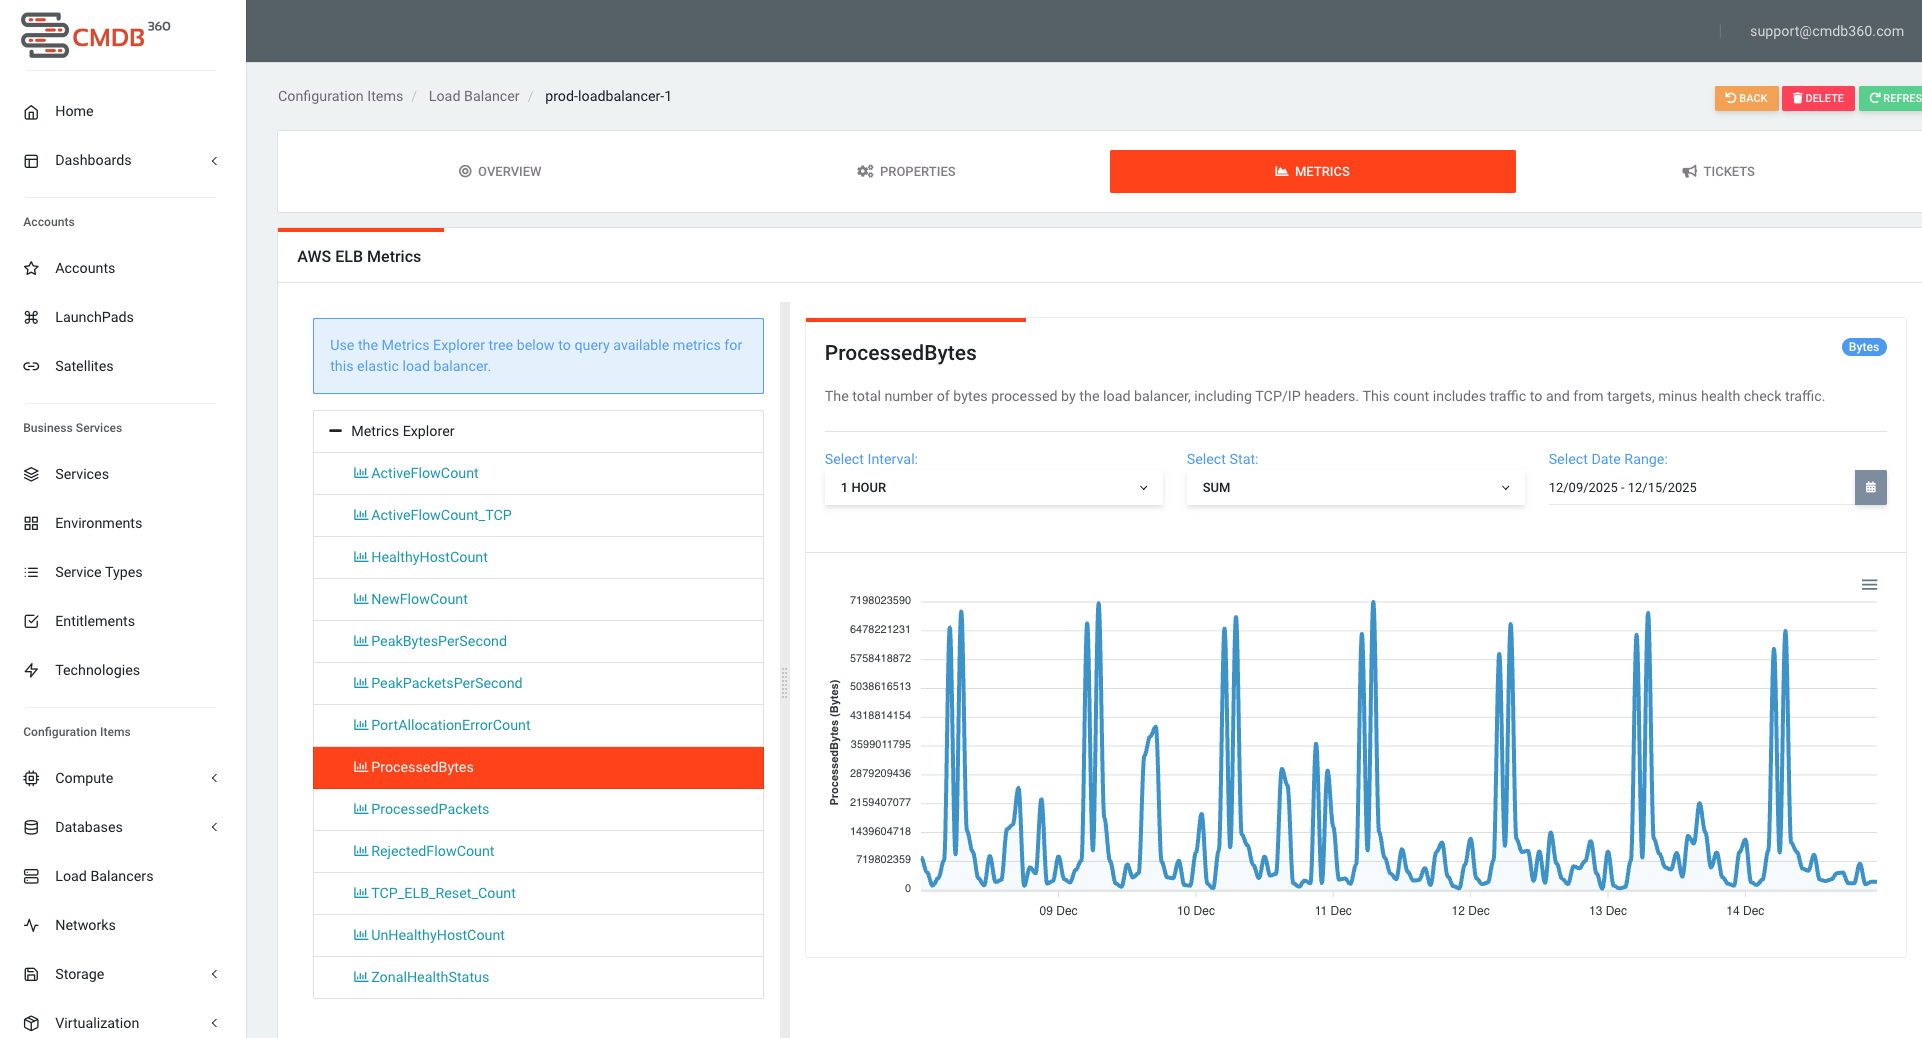
# Resumen de métricas de ELB
Las métricas se capturan desde el servicio AWS CloudWatch tanto de forma “bajo demanda” (donde se realiza una llamada a la API de AWS) para cualquier métrica disponible de los últimos 90 días, como en forma de “resumen” para métricas de hasta un año (Q2-2026).
Las métricas pueden tabularse usando intervalos de 10 minutos, 1 hora y 1 día, y pueden calcularse como promedio, mínimo o máximo. Los rangos de fecha están disponibles para los últimos 90 días.