# Resumen del Azure Satellite
El CMDB-360 Azure Satellite proporciona visibilidad sobre los recursos en la nube aprovisionados dentro de una suscripción de Azure. Los registros de descubrimiento de los recursos en la nube se envían de forma segura a la CMDB-360 Base Station de manera periódica para ayudar en la gestión de los activos en la nube del cliente.
No se almacena información propietaria de los activos en la CMDB-360 Base Station. Solo se registran listados simples de los recursos en la nube detectados. Los usuarios de CMDB-360 (con los permisos adecuados) pueden obtener detalles adicionales sobre un recurso en la nube a través del portal CMDB-360, los cuales se transmiten desde el Satellite a la Base Station y se visualizan bajo demanda.
El Azure Satellite solo requiere permisos de solo lectura para recopilar todos los datos CMDB necesarios dentro de una suscripción. Puede utilizar el rol integrado RBAC Reader para leer todos los objetos descritos en la sección “Managed Resources”, o bien personalizar las políticas según las especificaciones del cliente. Por ejemplo, puede otorgar acceso de solo lectura únicamente a ciertos recursos dentro de determinados grupos de recursos y nada más; todo esto es configurable.
# Funciones principales
El Azure Satellite realiza tres funciones principales:
- Descubre diversos recursos en la nube dentro del inquilino o del grupo de recursos designado, y envía de forma periódica detalles no sensibles de los activos a la CMDB-360 Base Station para su gestión.
- Recopila y envía métricas de recursos de Azure desde el servicio Azure Metrics. Estas métricas pueden mostrarse bajo demanda en gráficos y diagramas dentro de la CMDB-360 Base Station.
- Proporciona acceso bajo demanda de la CMDB-360 Base Station a la información de los activos, sin almacenar información sensible fuera de la nube de Azure.
# Recursos administrados
Se accede a los siguientes tipos de objetos de recursos en la nube:
- Máquinas virtuales
- Discos
- Copias de seguridad
- VNICs
- Redes
- Redes virtuales
- Balanceadores de carga
- Imágenes de cómputo
- Discos y copias de seguridad
- Almacenamiento de blobs y sistemas de archivos
- Bases de datos SQL
- Métricas
- Costos y uso
- Copias de seguridad
- Recomendaciones
- Anuncios
- Tickets de soporte
- Expiraciones de registros de aplicaciones
# Despliegue / Instalación
El Azure Satellite puede instalarse o desplegarse de varias maneras:
- Desde Azure Marketplace como una “appliance en la nube”
- En un CMDB-360 LaunchPad
- En una máquina virtual
Por favor, consulte: https://www.cmdb360.com/docs/?uri=Azure-satellite/Installation/Installation.html para obtener más detalles sobre la instalación del Azure Satellite.
# Notas adicionales sobre el despliegue
CMDB-360 recomienda que el Azure Satellite se implemente y resida dentro del tenant de Azure del cliente objetivo, con el fin de mantener todos los datos sensibles dentro del tenant del cliente. Sin embargo, también puede instalar el Azure Satellite en cualquier tenant de Azure o en cualquier otra ubicación (como su centro de datos corporativo u otra nube) que proporcione acceso saliente a Internet. No se requiere acceso entrante.
# Configuración del Azure Satellite
El acceso a los recursos en la nube dentro de la suscripción se obtiene mediante un service principal que realiza llamadas a los endpoints públicos de la API REST de Azure. Para otorgar credenciales que permitan consultar la API REST de Azure, debe crear el service principal para el satellite.
Azure role-based access control (Azure RBAC) Azure tiene varios roles integrados que puede asignar a usuarios, grupos, entidades de servicio (service principals) e identidades administradas. Las asignaciones de roles son la forma en que controla el acceso a los recursos de Azure. Si los roles integrados no satisfacen las necesidades específicas de su organización, puede crear los suyos propios. Azure custom roles. Generalmente, el Azure Satellite utiliza el rol integrado RBAC Reader para obtener acceso de solo lectura a los recursos dentro de una suscripción.
Consulte la documentación “Configure Azure Access” para obtener detalles sobre la configuración del Azure Satellite:
https://www.cmdb360.com/docs/?uri=Azure-satellite/ConfigureAzAccess/ConfigureAzAccess.html
# Detalles clave sobre los recursos administrados
# Servicio de cómputo
Los recursos de máquinas virtuales de Azure aprovisionados incluyen servidores bare metal y máquinas virtuales.
# Descubrimiento de cómputo - Máquinas virtuales de Azure
El módulo Compute Discovery del Azure Satellite descubre estos recursos de máquinas virtuales aprovisionadas de forma periódica (cada hora por defecto, aunque puede configurarse). Los detalles del descubrimiento se envían a la CMDB-360 Base Station y se utilizan para gestionar el activo en la nube.
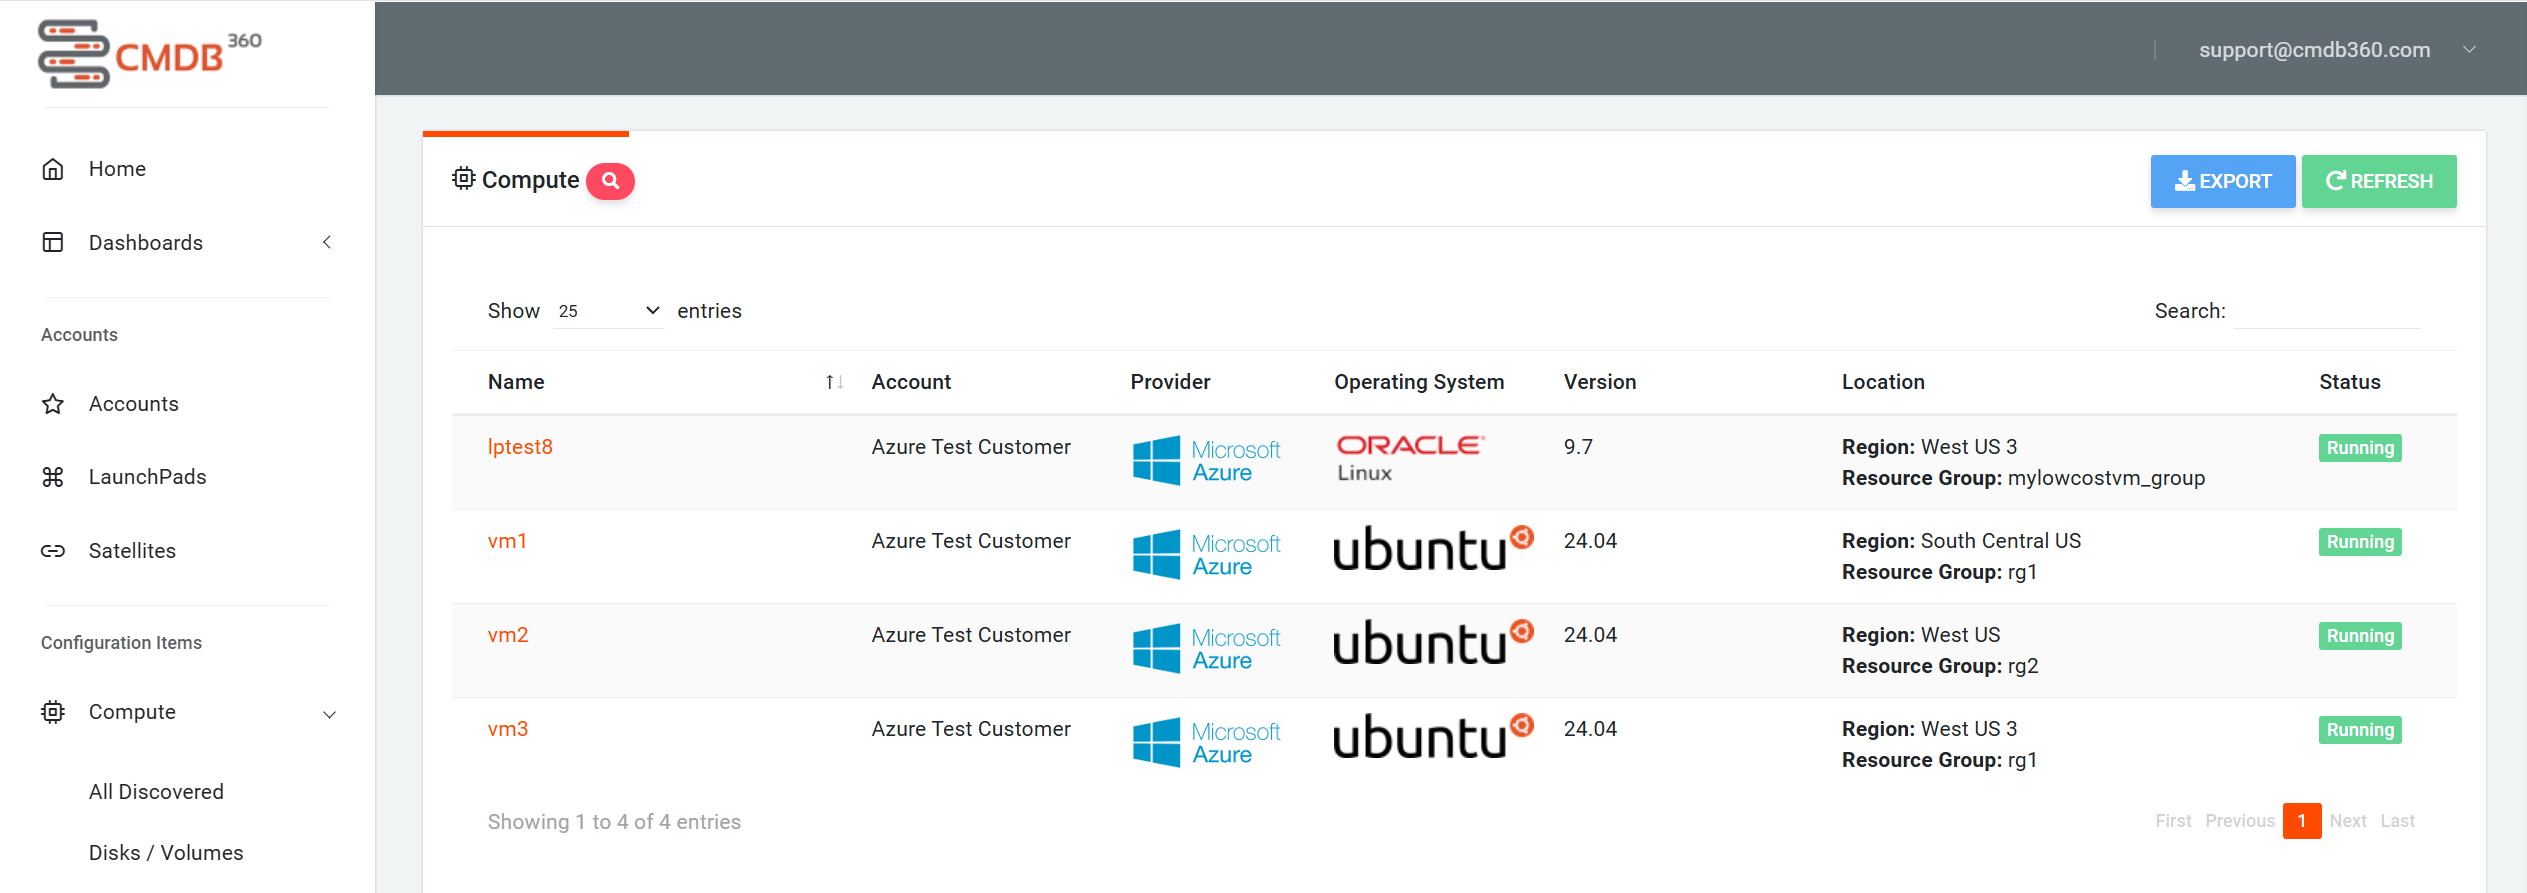
Los detalles del descubrimiento incluyen el ID del recurso (identificador único del recurso de Azure), el nombre (puede excluirse mediante configuración), la hora de inicio, la fecha y hora original de aprovisionamiento, y las especificaciones del recurso, como vCPUs, disco y memoria RAM disponible.
# Resumen de métricas de cómputo
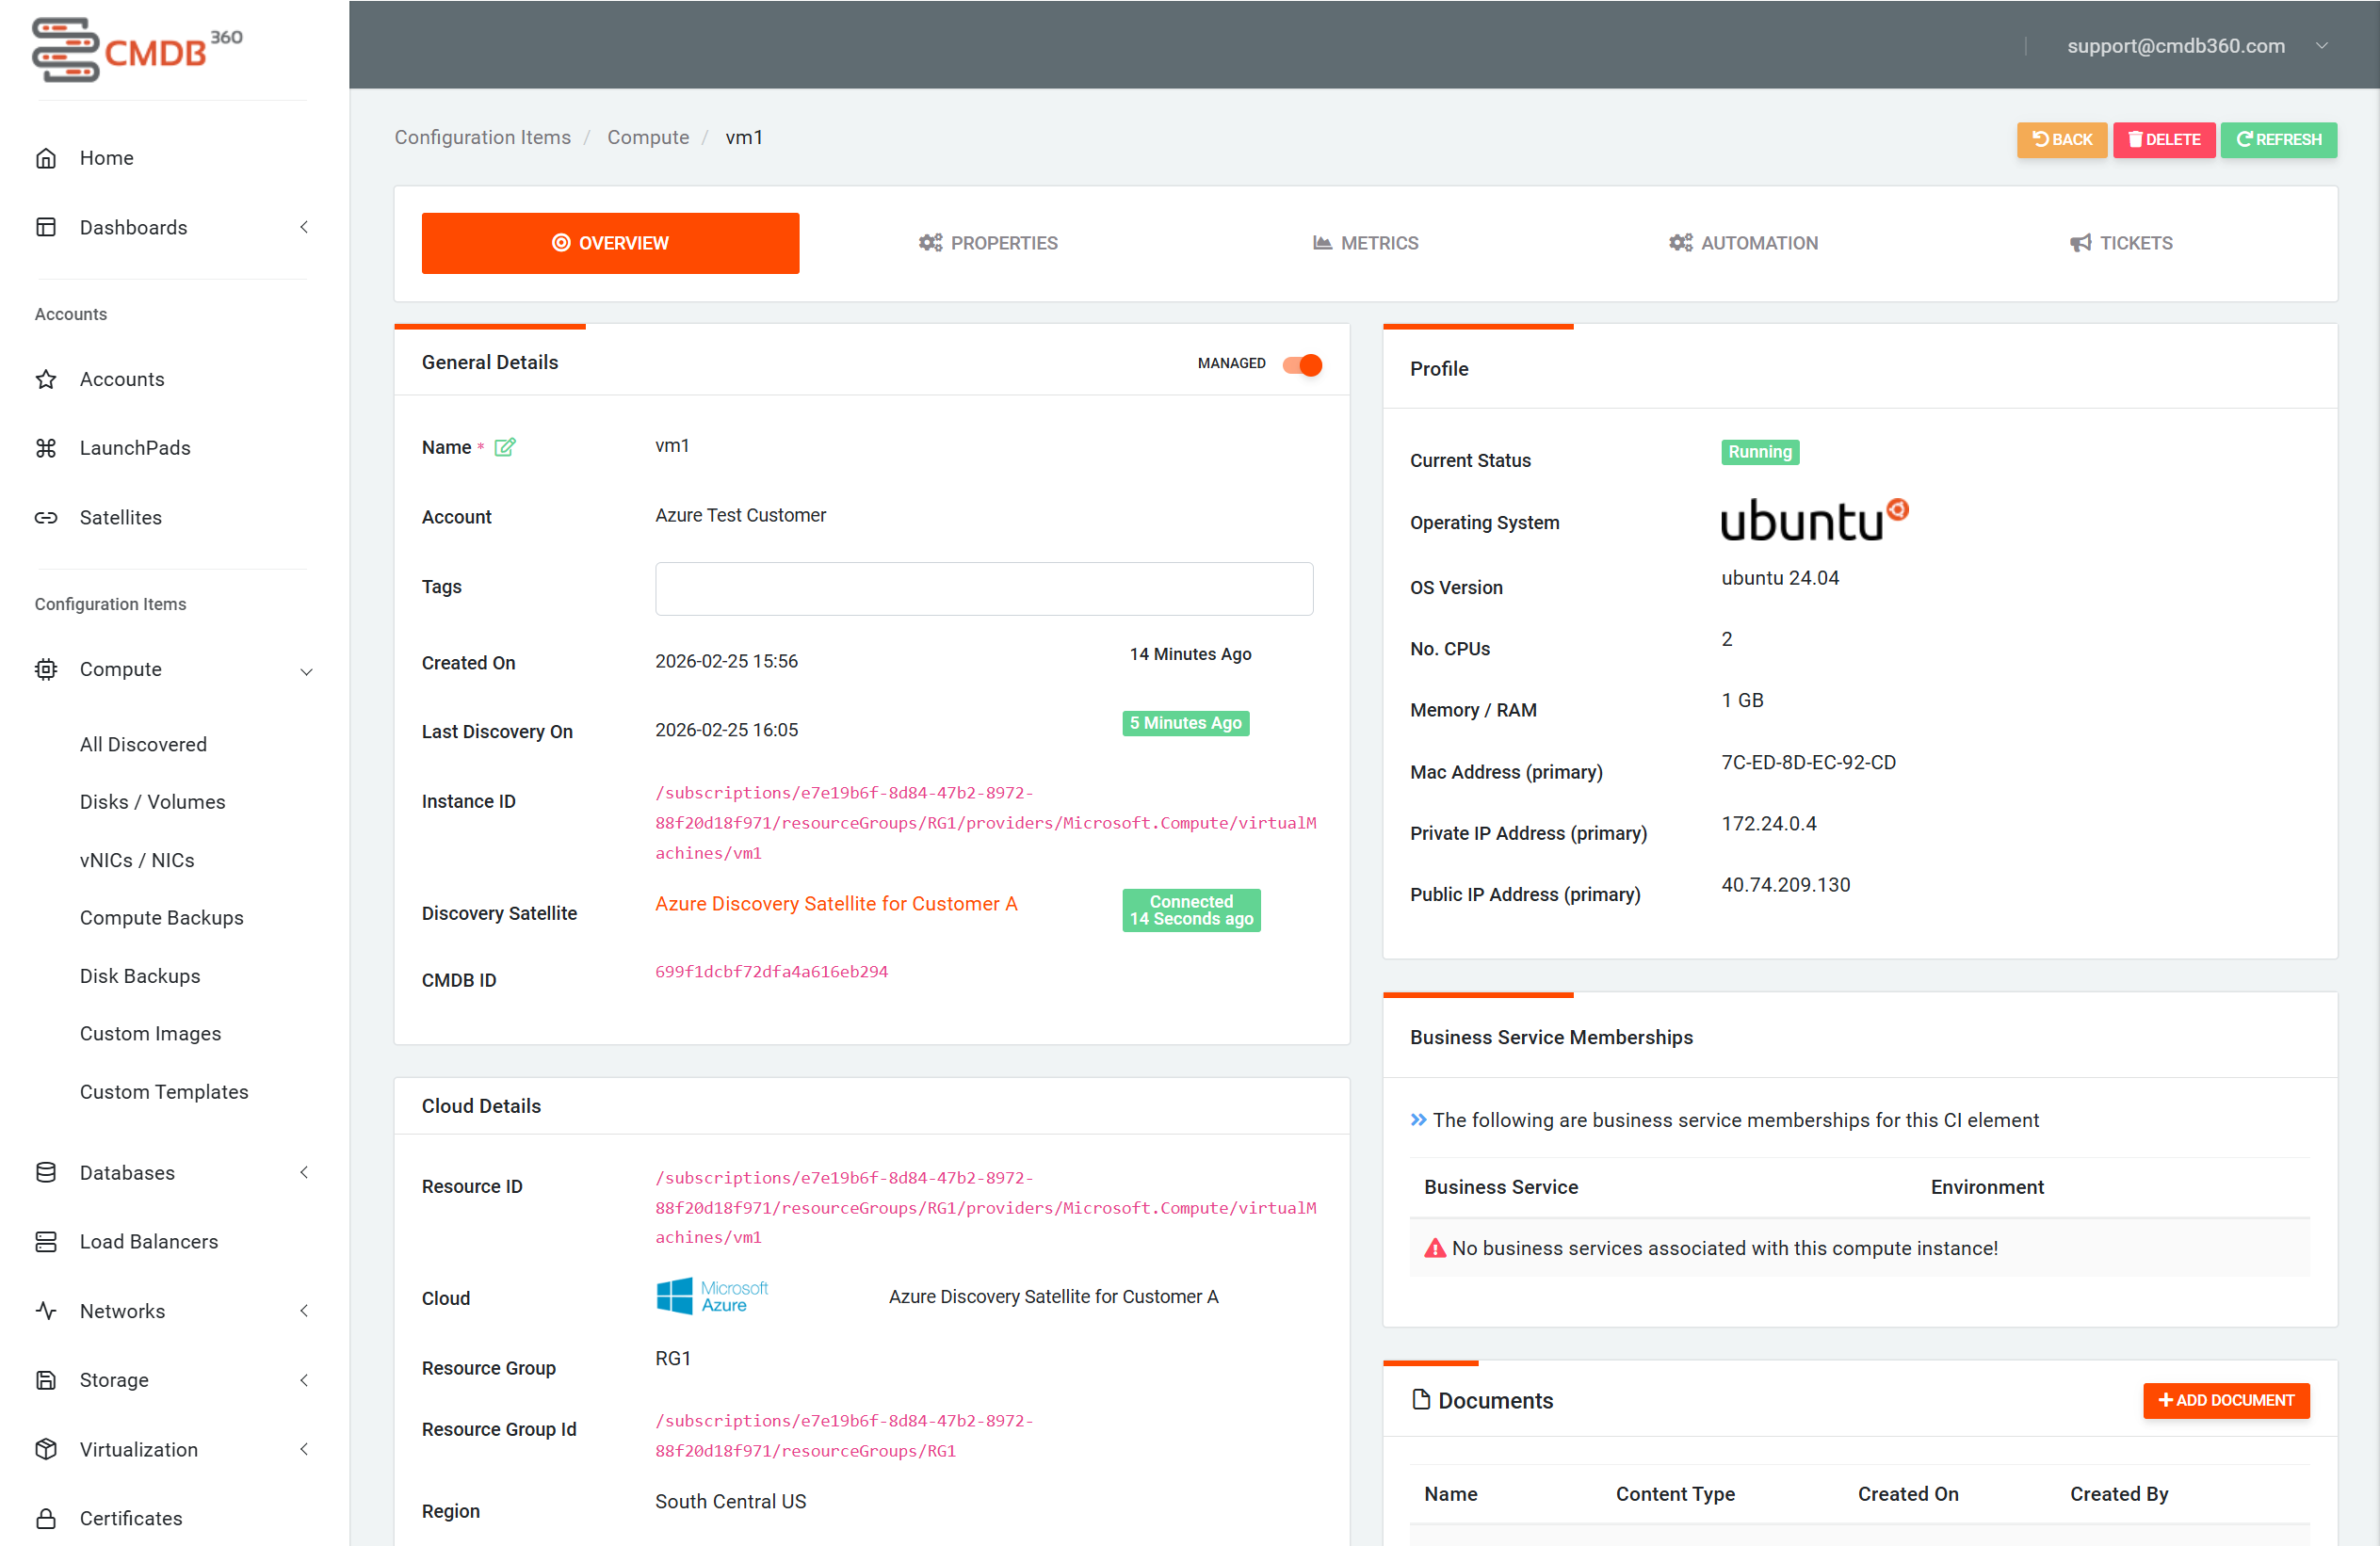
Las métricas se capturan desde el servicio de métricas de Azure tanto bajo demanda (donde se realiza una llamada a la API de Azure) como para cualquier métrica disponible de los últimos 90 días. Hay más de 60 métricas disponibles.
Las métricas incluyen (esta no es una lista exhaustiva):
- CPU/Carga
- Porcentaje de utilización de CPU
- Promedio de carga
- Memoria
- Porcentaje de utilización de memoria
- Bloqueos en la asignación de memoria
- Disco
- Lecturas de I/O de disco
- Escrituras de I/O de disco
- Bytes leídos de disco
- Bytes escritos en disco
- Rede
- Bytes de red entrantes
- Bytes de red salientes
# Redes
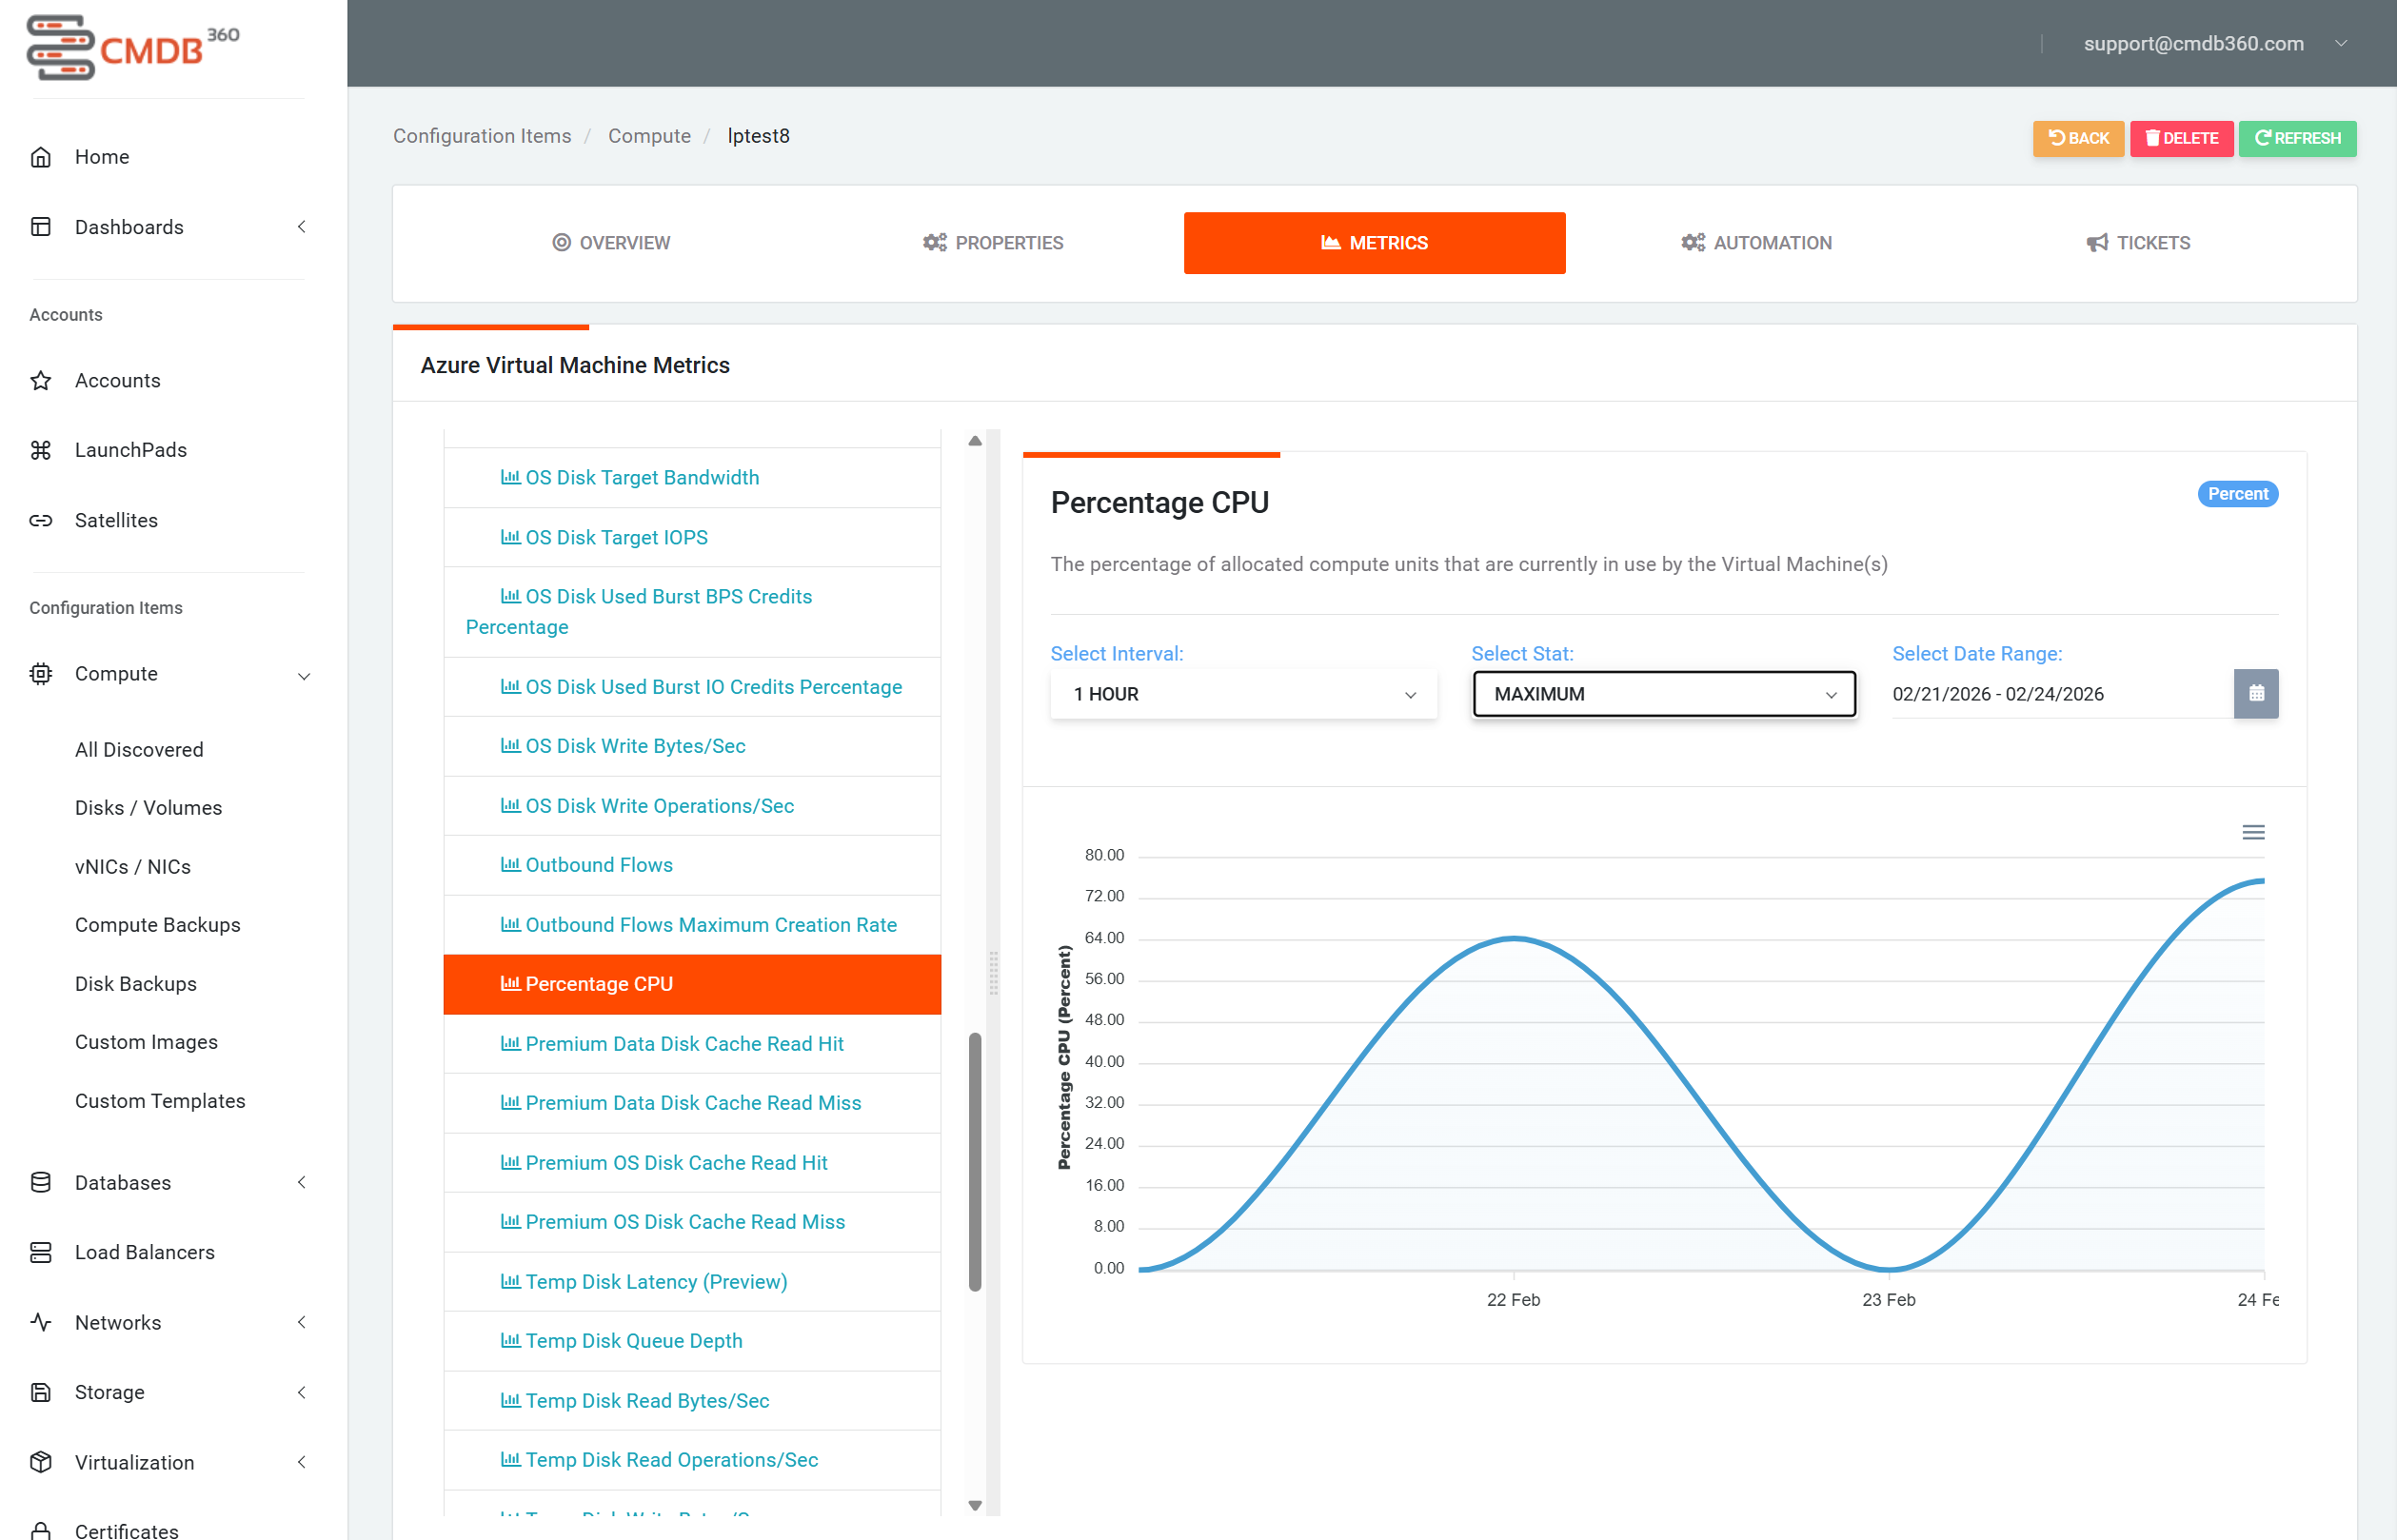
Los módulos de descubrimiento de red de Azure Satellite detectan de forma regular (por defecto cada hora, aunque puede configurarse) las Redes Virtuales de Azure, los balanceadores de carga y los recursos relacionados que han sido aprovisionados. Los detalles del descubrimiento se envían a la Base Station de CMDB360 y se utilizan para gestionar los activos en la nube.